Dossiers clients ou patients sur l'ordinateur : les règles RGPD que les indépendants oublient
 Par Arnaud, dépanneur informatique chez SosPC54
Fiches des patients d'un kiné, dossiers d'un avocat, coordonnées des clients d'un architecte ou d'un expert-comptable : chez les indépendants, ces fichiers vivent souvent sur un seul ordinateur. Le RGPD s'y applique comme ailleurs. De décembre 2022 à février 2026, la CNIL a prononcé une vingtaine de sanctions contre des médecins, dentistes, orthophonistes et avocats (amendes de 500 à 5 000 €), souvent pour une demande d'accès restée sans réponse, puis pour un défaut de coopération avec la CNIL. En 2020, deux médecins libéraux avaient été sanctionnés : des images médicales de leurs patients étaient consultables sur internet, à cause d'une box mal réglée, et leurs ordinateurs n'étaient pas chiffrés. Nous sommes techniciens, pas juristes : pour le droit, la CNIL et votre ordre professionnel font foi.
Données personnelles, données de santé : de quoi parle-t-on ?
Pour la CNIL, une donnée personnelle est toute information qui se rapporte à une personne identifiée ou identifiable : son nom, mais aussi son numéro de téléphone ou de sécurité sociale, son adresse, sa voix, son image.
Certaines sont sensibles, dont les données de santé, physique ou mentale : antécédents, maladies, soins, résultats d'examens, traitements, handicap. Le RGPD en interdit en principe le traitement, sauf exceptions, dont celle qui permet à un professionnel de santé tenu au secret de les traiter pour le diagnostic et les soins. Les notes d'un psychologue sont donc aussi des données de santé. Chez un avocat ou un architecte, noter la maladie d'un client dans son dossier, c'est aussi traiter une donnée de santé : sans son consentement exprès, la CNIL recommande un terme neutre, comme « maladie longue durée », sans préciser laquelle.
Ne gardez que le nécessaire, et pas indéfiniment
Le RGPD veut des données « adéquates, pertinentes et limitées à ce qui est nécessaire ». Deux exemples :
- Pas de copie de pièce d'identité « au cas où » : quand un justificatif est demandé, il n'est pas forcément utile d'en garder la copie, rappelle la CNIL. Si une copie est vraiment nécessaire, vos clients peuvent la marquer d'un filigrane.
- Des commentaires neutres et factuels : la personne peut demander à lire tout ce que vous avez écrit sur elle. « Échange difficile avec le client » passe ; un jugement personnel, non.
Chaque donnée a aussi une durée de conservation. Quelques repères officiels :
- Cabinets médicaux et paramédicaux : le référentiel de la CNIL, non contraignant mais qui fait référence, retient 20 ans après la dernière prise en charge du patient : 5 ans en base active, puis 15 ans archivés sur un support distinct, aussi bien protégé. Les doubles des feuilles de soins électroniques se gardent 3 mois.
- Factures et pièces comptables : 10 ans à partir de la clôture de l'exercice (code de commerce), et 6 ans pour les documents utiles en cas de contrôle fiscal (Entreprendre.Service-Public) ; votre expert-comptable vous dira ce qui s'applique à votre statut.
- Clients inactifs d'une entreprise : suppression à prévoir 3 ans après la fin de la relation commerciale, conseille la CNIL.
- Avocats, experts-comptables, architectes : interrogez votre ordre sur les durées propres à votre profession.
À l'échéance, supprimez ou anonymisez : effacer les noms et prénoms ne suffit pas à anonymiser, prévient la CNIL.
Informez vos clients, et répondez à leurs demandes
Dès la collecte, la personne doit savoir, en termes simples, qui vous êtes, à quoi servent ses données et sur quelle base légale, qui les reçoit, combien de temps vous les gardez, quels sont ses droits, et qu'elle peut se plaindre auprès de la CNIL.
- Dans un cabinet de santé : une affiche en salle d'attente, ou un document remis (dépliant, e-mail de confirmation du rendez-vous) ; le guide de la CNIL et de l'Ordre des médecins en donne un modèle.
- Dans une entreprise : une rubrique « Protection des données » dans vos conditions générales, et une mention sur chaque formulaire.
Surtout, répondez quand on vous demande ses données : le RGPD vous laisse un mois, prolongeable de deux mois pour une demande complexe si vous prévenez la personne dans le premier mois. Pour le dossier médical, le code de la santé publique fixe 8 jours au plus tard, 2 mois si les informations datent de plus de 5 ans. Et si la CNIL vous écrit, répondez-lui aussi.
Le registre : oui, même seul au cabinet
Le registre des activités de traitement est la liste écrite de vos fichiers : à quoi ils servent, qui est concerné, quelles données, qui les reçoit, combien de temps vous les gardez, comment ils sont protégés. Les structures de moins de 250 salariés en sont dispensées, sauf pour les traitements non occasionnels, comme la gestion des clients ou la paie, ceux qui présentent un risque et ceux qui portent sur des données sensibles : une dérogation « limitée à des cas très particuliers », résume la CNIL. Suivre des clients ou des patients toute l'année n'a rien d'occasionnel.
Un tableau suffit, sur papier ou sur ordinateur, à présenter à la CNIL si elle le demande : elle en propose un modèle simplifié, et son guide avec l'Ordre des médecins, un exemple rempli pour un médecin libéral. En revanche, un professionnel de santé qui exerce seul n'a ni délégué à la protection des données à désigner, ni analyse d'impact à mener, précise la CNIL.
Sécurisez votre ordinateur en six réglages
Les mesures de base de la CNIL, appliquées à Windows 11 :
- Une session à votre nom, avec un vrai mot de passe : un identifiant par personne, sans compte partagé avec la famille ou le secrétariat. La CNIL recommande au moins 12 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, ou 14 sans caractère spécial. Pour les données de santé, le référentiel prévoit la carte CPS ou une authentification à deux facteurs.
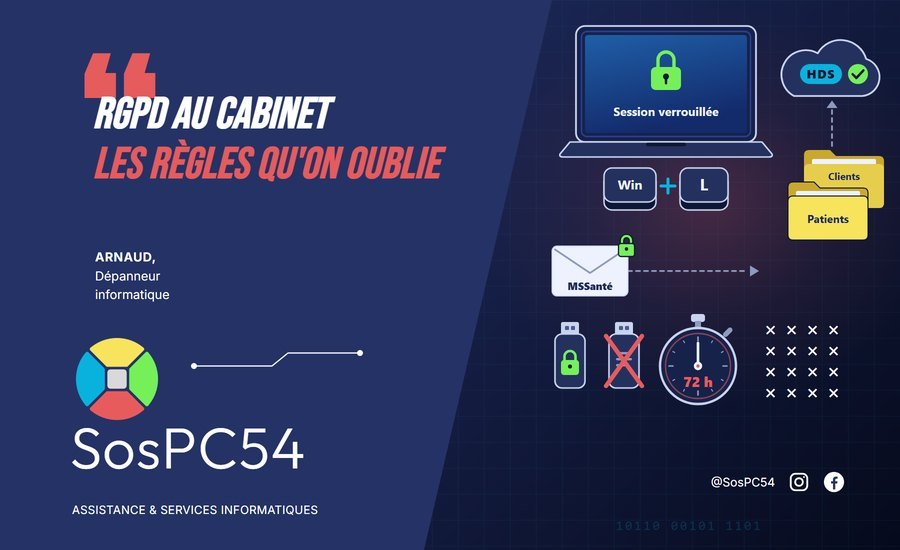
- Le verrouillage : touche Windows + L dès que vous quittez votre poste. Pour qu'il se fasse tout seul : « Paramètres », « Personnalisation », « Écran de verrouillage », puis « Écran de veille » ; choisissez un écran de veille et un délai dans « Attendre », et cochez « À la reprise, afficher l'écran de connexion ».
- Le chiffrement du disque : « Paramètres », « Confidentialité et sécurité », « Chiffrement de l'appareil ». Il s'active en principe à la première connexion avec un compte Microsoft, pas avec un compte local. Sous Windows Professionnel, tapez « BitLocker » dans Démarrer, puis choisissez « Gérer BitLocker ». Notez où se trouve la clé de récupération : Microsoft ne peut pas la recréer.
- Les clés USB et disques externes : à limiter, et à chiffrer systématiquement s'ils contiennent des données sensibles, demande le référentiel. BitLocker To Go s'en charge sous Windows Professionnel ; pour Windows Famille, qui ne l'a pas, la CNIL cite le logiciel VeraCrypt.
- Les mises à jour : Windows Update et l'antivirus à jour, et jamais de système que son éditeur ne met plus à jour, insiste la CNIL.
- Les sauvegardes : régulières, chiffrées comme les originaux, avec au moins une copie débranchée et une rangée ailleurs, et des restaurations testées. Notre méthode : la règle du 3-2-1.
Données de santé : messagerie sécurisée et hébergeur certifié
Pour échanger entre professionnels de santé, le référentiel demande une messagerie sécurisée de santé (MSSanté). La boîte personnelle suppose un numéro RPPS ; un cabinet sans numéro FINESS peut ouvrir une boîte partagée, indique l'Agence du numérique en santé (ANS). Mon espace santé comprend aussi une boîte MSSanté, où vos patients reçoivent vos documents. Sinon, chiffrez le fichier avant de l'envoyer par une messagerie classique, et donnez le mot de passe par un autre canal, SMS ou téléphone.
Pour stocker en ligne : dès que vous confiez des données de santé à un prestataire (logiciel de dossiers patients en ligne, prise de rendez-vous, sauvegarde), il doit être certifié « hébergeur de données de santé » (HDS), impose l'article L1111-8 du code de la santé publique. L'ANS publie la liste des hébergeurs certifiés. Vérifiez aussi ce que votre PC envoie déjà dans le cloud : dans OneDrive, « Paramètres », onglet « Synchronisation et sauvegarde », puis « Gérer la sauvegarde ».
Psychologue ou autre praticien : pour savoir si les règles HDS et MSSanté visent votre profession, interrogez la CNIL ou votre organisation professionnelle.
À ne surtout pas faire :
- emporter des dossiers sur une clé USB non chiffrée ;
- envoyer un dossier en clair par e-mail ou par une messagerie instantanée grand public ;
- confier le code de votre carte CPS à votre secrétariat ;
- ouvrir des ports sur votre box internet, par exemple pour un accès à distance : c'est ce qui a exposé les images des deux médecins sanctionnés.
Perte, vol ou piratage : les 72 heures qui comptent
Ordinateur volé, clé USB perdue, messagerie piratée : c'est une violation de données. Dans l'ordre :
- Limitez les dégâts : si « Localiser mon appareil » était activé, verrouillez l'ordinateur à distance sur account.microsoft.com/devices (« Trouver mon appareil », puis « Verrouiller »). Changez les mots de passe de votre messagerie et de vos logiciels.
- Déclarez le vol à la police ou à la gendarmerie, et prévenez votre assurance, conseille Microsoft.
- Inscrivez l'incident dans votre registre des violations : c'est obligatoire dans tous les cas. Un tableau des incidents suffit.
- Évaluez le risque : disque chiffré, clé de chiffrement non compromise et sauvegarde disponible ? Les lignes directrices européennes estiment alors la notification non requise. Sinon, dès qu'il existe un risque pour les personnes, notifiez la CNIL par son téléservice, au plus tard 72 heures après avoir découvert l'incident ; vous pourrez compléter ensuite. Si le risque est élevé, prévenez aussi les personnes concernées.
Ces lignes directrices le rappellent : un appareil peut être chiffré une fois éteint, mais pas en veille. Notre conseil : éteignez votre portable avant de le transporter.
On s'en occupe avec vous
Nous venons chez vous ou à votre cabinet, à Nancy et dans tout le Grand Nancy, pour appliquer ces mesures sur votre poste : session, mots de passe, verrouillage, chiffrement du disque et des clés USB, sauvegarde chiffrée, contrôle de ce qui part dans le cloud. Comptez notre forfait S, 50 €, ou le forfait L, 95 €, selon le temps passé (prix nets). Le contrat de maintenance, à 40 € par mois et par poste, comprend ensuite les mises à jour, la sécurité, le nettoyage et le contrôle de vos sauvegardes, dépannages compris. Après un vol ou un piratage, notre expertise informatique établit les faits dans un rapport technique, utile pour votre plainte. Le diagnostic par téléphone est gratuit : appelez-nous au 06 69 61 02 73.
Sources : CNIL, donnée personnelle, donnée sensible, donnée de santé, RGPD, articles 5 et 9, article 12 et articles 30 à 34, référentiel des cabinets médicaux et paramédicaux (juillet 2020), RGPD et professionnels de santé libéraux, guide pratique CNIL et Ordre des médecins (juin 2018), le registre des activités de traitement, durées de conservation, maîtrisez votre relation client, information des personnes, zones de commentaires, guide de la sécurité des données personnelles (version 2024, mise à jour 2026), violations de données, les règles à suivre, sanctions prononcées et lignes directrices européennes sur la notification des violations (2018) ; Légifrance, CNIL, délibérations SAN-2020-014 et SAN-2020-015 du 7 décembre 2020, Conseil d'État, 22 juillet 2022, n° 449694, code de la santé publique, articles L1111-7 et L1111-8, code de commerce, article L123-22 ; Entreprendre.Service-Public, durée de conservation des documents de l'entreprise ; Agence du numérique en santé, MSSanté et certification HDS ; Microsoft, sécurisation de votre appareil, écran de veille, chiffrement de l'appareil, paramètres de Windows, BitLocker, clé de récupération BitLocker, localiser et verrouiller un appareil perdu et sauvegarder vos dossiers avec OneDrive.