Sauvegarder les données de son entreprise : la règle du 3-2-1 expliquée aux non-informaticiens
 Par Arnaud, dépanneur informatique chez SosPC54
Un portable volé dans la camionnette, un disque dur qui lâche un lundi matin, un rançongiciel qui chiffre tout le réseau, un dégât des eaux au bureau, ou simplement un dossier supprimé par erreur : ce jour-là, le plus sûr moyen de retrouver devis, factures, comptabilité et fichiers clients, c'est une sauvegarde qui les attend quelque part. Selon un baromètre de Cybermalveillance.gouv.fr publié en octobre 2025, 78 % des TPE et PME déclarent avoir des sauvegardes. Encore faut-il qu'elles survivent à l'incident. C'est tout l'objet de la règle du 3-2-1, que la CNIL présente comme l'« état de l'art » en matière de sauvegarde. La voici, expliquée sans jargon.
La règle du 3-2-1 en une phrase
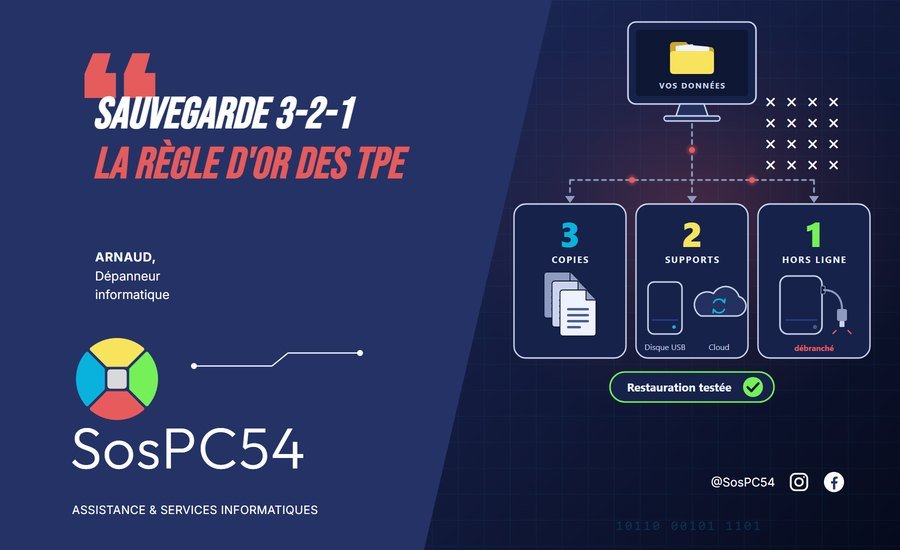
Gardez 3 copies de vos données, sur 2 supports différents, dont 1 hors ligne, c'est-à-dire débranchée.
- 3 copies : vos fichiers de travail, plus deux sauvegardes. Si l'une est perdue, il en reste une autre.
- 2 supports différents : par exemple un disque dur externe et un espace de sauvegarde en ligne. Ils ne craignent pas les mêmes risques : une panne, un vol ou un incendie a peu de chances de toucher les deux à la fois.
- 1 copie hors ligne : un support débranché après chaque sauvegarde, et si possible rangé ailleurs que dans vos locaux. Un virus ne peut pas chiffrer un disque qui n'est pas branché.
La règle a été popularisée par le photographe Peter Krogh, dans un livre sur la gestion des photos numériques, et reprise en 2012 dans un guide réalisé pour l'agence américaine de cybersécurité de l'époque (US-CERT). Sa version d'origine demandait une copie « hors site », ailleurs que dans les locaux. Les autorités françaises, l'ANSSI comme la CNIL, insistent désormais sur la copie hors ligne : face aux rançongiciels, une sauvegarde branchée en permanence est une cible comme une autre. Retenez donc : une copie débranchée, et si possible ailleurs.
Pourquoi une copie débranchée ?
Parce que les pirates connaissent la parade. L'ANSSI constate qu'un attaquant tente souvent de chiffrer, d'effacer ou de rendre inutilisables les sauvegardes, pour obliger sa victime à payer. Le ministère de l'Intérieur a observé en 2025 des rançongiciels dotés de modules destructeurs, qui rendent les sauvegardes inexploitables. Et Cybermalveillance.gouv.fr compte les NAS (des boîtiers de stockage en réseau) exposés sur Internet parmi les portes d'entrée des rançongiciels. Une copie sur un support débranché, elle, reste hors d'atteinte : l'ANSSI la juge « indispensable ».
Ce qui n'est pas (vraiment) une sauvegarde
- La synchronisation, comme celle de OneDrive, recopie aussitôt chaque changement : un fichier supprimé, écrasé ou chiffré par un virus l'est aussi dans le cloud. La corbeille rattrape bien des erreurs, mais pour un temps limité : celle de OneDrive garde les éléments supprimés 30 jours (93 jours pour un compte professionnel), et la restauration complète d'un espace OneDrive, réservée aux abonnés Microsoft 365, remonte à 30 jours au plus.
- Deux disques en miroir (un « RAID 1 »), dans un PC ou un NAS : ils protègent contre la panne d'un disque, pas contre une suppression ou un virus, puisque chaque modification est recopiée aussitôt sur l'autre disque.
- Un disque externe branché en permanence : pratique, mais un rançongiciel peut le chiffrer avec le reste. Cybermalveillance.gouv.fr conseille de le débrancher après chaque sauvegarde.
- Une copie rangée à côté de l'ordinateur : un vol, un incendie ou une inondation emporte les deux. La CNIL déconseille de garder les sauvegardes au même endroit que les machines.
Le disque branché en permanence et la copie rangée sur place restent de vraies sauvegardes, qui peuvent compter parmi vos trois copies ; la synchronisation et le RAID, eux, ne remplacent pas une sauvegarde. Mais aucune de ces solutions ne suffit seule.
Un plan en six étapes pour une petite entreprise
- Faites la liste de ce qui compte : comptabilité, devis et factures, fichiers clients, plans, photos de chantier, messagerie, sans oublier les ordinateurs portables et les téléphones. Cybermalveillance.gouv.fr conseille aussi de garder de quoi réinstaller vos logiciels métier.
- Décidez combien de travail vous pouvez perdre : une journée ? une semaine ? L'ANSSI parle de perte de données maximale admissible. C'est elle qui fixe le rythme : si vous ne pouvez pas perdre plus d'une journée de travail, il faut une sauvegarde au moins chaque soir.
- Automatisez : une sauvegarde qui dépend de la mémoire de chacun finit par être oubliée. Les outils intégrés au système, ou le logiciel fourni avec le disque, font le travail tout seuls.
- Débranchez et éloignez : une copie sur un disque externe, débranché après la sauvegarde et rangé hors du bureau. Notre conseil : deux disques utilisés à tour de rôle, pour ne jamais rester sans copie hors ligne. Si un disque sort de vos locaux, chiffrez-le, et gardez la clé de chiffrement en lieu sûr, elle aussi hors ligne.
- Choisissez bien votre sauvegarde en ligne : l'ANSSI recommande des sauvegardes hébergées dans l'Union européenne et chiffrées par l'entreprise avant leur envoi. Nous en parlons dans notre article sur le cloud souverain.
- Testez la restauration : toutes les autorités le répètent. L'ANSSI demande des tests réguliers et une procédure de restauration écrite, et prévoit au moins un exercice de restauration par an pour un niveau de sécurité renforcé. Notre conseil : restaurez de temps en temps un dossier au hasard, pour vérifier que tout est lisible.
Et combien de temps garder les anciennes sauvegardes ? C'est à vous de le décider. L'ANSSI cite à titre d'exemple 15 jours de sauvegardes quotidiennes, un an de mensuelles et cinq ans d'annuelles : de quoi revenir en arrière si un fichier abîmé n'est découvert que tard.
Le jour où ça arrive
Face à un rançongiciel, Cybermalveillance.gouv.fr conseille de couper d'abord la connexion à Internet et d'isoler les ordinateurs touchés, puis de débrancher les sauvegardes encore connectées (le disque externe, l'accès au NAS), pour qu'elles ne soient pas détruites à leur tour. L'ANSSI fait de cet isolement des sauvegardes une priorité : elle parle de « bouton rouge ». Ensuite, restaurez avec précaution : une sauvegarde récente peut contenir les outils de l'attaquant, d'où l'intérêt de garder plusieurs versions. Nos conseils pour ce jour-là sont dans l'article rançongiciels et TPE de Meurthe-et-Moselle. Et si des fichiers manquent malgré tout, voyez notre page récupération de données.
Nous mettons votre sauvegarde en place
Nous intervenons chez vous ou dans vos locaux, à Nancy et dans tout le Grand Nancy : nous préparons le disque, configurons la sauvegarde automatique et vérifions avec vous qu'une restauration fonctionne. C'est notre forfait S, 50 € (25 € après crédit d'impôt pour un particulier), le disque étant facturé à part : modèles et prix à jour sont sur notre page disques externes et clés USB. Avec notre contrat de maintenance, à 40 € par mois et par poste, nous contrôlons vos sauvegardes chaque mois, en plus des mises à jour et de la vérification de la sécurité, et vos dépannages sont offerts. Une question ? Appelez-nous au 06 69 61 02 73.
Sources : ANSSI, Sauvegarde des systèmes d'information, les fondamentaux (version 1.1 du 27 novembre 2025), guide d'hygiène informatique (mesure 37) et Attaques par rançongiciels, tous concernés (avec le ministère de la Justice) ; CNIL, Sécurité : sauvegarder ; Cybermalveillance.gouv.fr, bien gérer ses sauvegardes maturité cyber des TPE-PME 2025, que faire en cas de rançongiciel et rapport d'activité 2025 ; ministère de l'Intérieur, rapport annuel sur la cybercriminalité 2026 ; US-CERT, Data Backup Options (2012) ; Microsoft, restaurer votre espace OneDrive et restaurer des fichiers supprimés dans OneDrive.