Site resté en HTTP : depuis octobre 2026, Chrome demande l'accord de vos visiteurs avant de l'ouvrir
 Par Arnaud, dépanneur informatique chez SosPC54 Mis à jour le
Le 21 octobre 2026, Google l'a annoncé : Chrome demande désormais, par défaut, l'accord de tous ses utilisateurs avant d'ouvrir un site non chiffré, resté en HTTP au lieu de HTTPS. Depuis 2018, il se contentait d'afficher « Non sécurisé » dans la barre d'adresse, une mention qui peut passer inaperçue, reconnaît Google. Cette fois, l'avertissement arrive avant la page, sur ordinateur comme sur mobile. Sont concernés les entreprises, les indépendants et les associations dont le site, ou une seule de ses adresses, ne fonctionne pas en HTTPS. Voici ce que voient vos visiteurs, le test à faire en 30 secondes, quoi demander à votre hébergeur et ce qu'il ne faut surtout pas faire.
Ce que voient désormais vos visiteurs
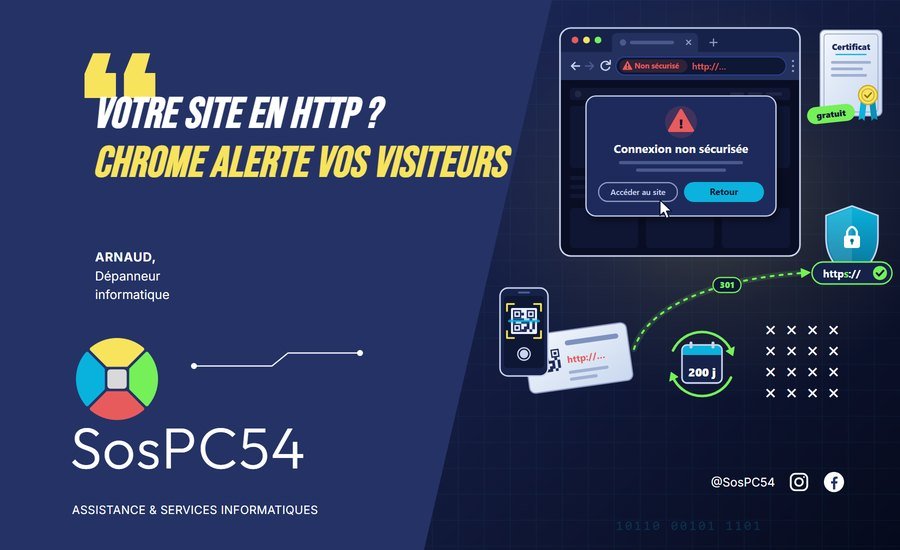
Chrome tente d'abord d'ouvrir chaque adresse en HTTPS. S'il n'y parvient pas, il prévient, avant d'afficher la page, que le site « ne prend pas en charge les connexions sécurisées ». L'avertissement explique que « les pirates informatiques peuvent voir et modifier les informations » échangées, conseille de revenir plus tard si l'on est sur un réseau public (nos règles d'or du Wi-Fi public expliquent pourquoi), et suggère même de « contacter le propriétaire du site » pour qu'il passe au HTTPS. Le bouton mis en avant est « Retour » ; pour entrer, il faut cliquer sur « Accéder au site ».
- Une fois par visiteur, ou presque : après un accord, Chrome ne repose pas la question tant que la personne revient au moins toutes les deux semaines. Vos habitués ne verront l'alerte qu'une fois ; un nouveau client, ou celui qui revient après un mois, tombera dessus.
- Les adresses privées sont épargnées : la page de réglages de votre box ou de votre imprimante (une adresse en 192.168, par exemple), ou un intranet appelé par un nom d'un seul mot, car ces adresses ne peuvent pas obtenir de certificat public.
- Chrome ouvre la marche : Google se dit le premier navigateur à franchir ce pas. Safari, Firefox et Edge tentent déjà le HTTPS d'eux-mêmes et proposent, en option, de prévenir avant de revenir au HTTP.
Pourquoi est-ce gênant ? Un client qui vous découvre n'a aucune raison de passer outre une alerte de sécurité : le plus simple, pour lui, est de cliquer sur « Retour » et de choisir le résultat suivant. Et votre site se remarque : d'après les premières données de Google, près de 95 % des utilisateurs de Chrome sur ordinateur ne voient aucune alerte de ce type en une semaine. Les sites restés en HTTP sont devenus l'exception.
Votre site est-il concerné ?
Si votre site fonctionne en HTTPS, vos visiteurs y arrivent sans alerte, même par un vieux lien en « http:// » : Chrome essaie d'abord la version sécurisée. L'alerte apparaît dès qu'une adresse, ou une seule étape du chemin vers votre site, ne fonctionne pas en HTTPS. Les cas à surveiller :
- Le site entier en HTTP, par exemple un site ancien que personne n'a repris depuis sa mise en ligne.
- L'adresse sans « www » (ou avec) : Google décrit précisément ce cas d'un site en HTTPS avec « www », mais pas sans. Si vos cartes de visite portent l'adresse sans « www », ceux qui la tapent verront l'alerte.
- Les pages oubliées : une boutique, un blog ou un module de réservation installés à part, sur une autre adresse.
- L'ancien nom de domaine, renvoyé vers le nouveau par un service de redirection : Google conseille de demander au fournisseur s'il prend en charge le HTTPS.
- Les QR codes et les liens de suivi : si le lien passe par un service intermédiaire (raccourcisseur de liens, mesure des clics), chaque étape doit fonctionner en HTTPS, sinon l'alerte peut s'afficher, parfois plusieurs fois.
À ne pas confondre : un certificat expiré provoque une autre erreur, en pleine page, « Votre connexion n'est pas privée ». Celle-là existait déjà.
Le test des 30 secondes
- Ouvrez Chrome, sur votre ordinateur ou votre téléphone.
- Tapez l'adresse de votre site, précédée de « http:// » et sans « www », puis validez. Recommencez avec « www ».
- L'alerte s'affiche ? Votre site est concerné : passez à la section suivante.
- La page s'ouvre ? Vérifiez qu'elle est passée en HTTPS. Ne cherchez pas le cadenas : en 2023, Google l'a remplacé dans Chrome par une icône de réglages, car il était mal compris (il signale une connexion chiffrée, pas un site digne de confiance). Regardez plutôt à gauche de l'adresse : la mention « Non sécurisé » trahit une page en HTTP. Pour voir l'adresse complète, faites un clic droit dans la barre d'adresse et choisissez « Toujours afficher les URL en entier » : elle doit commencer par « https:// ».
- Testez quelques pages : contact, formulaire, réservation, boutique, et chaque adresse imprimée, telle qu'elle est écrite. Scannez vos QR codes.
Attention : si vous aviez déjà cliqué sur « Accéder au site », Chrome ne vous prévient plus tant que vous revenez au moins toutes les deux semaines, et si vous aviez désactivé l'option « Toujours utiliser une connexion sécurisée », il respecte ce choix. Dans le doute, refaites le test sur un autre appareil. Si votre site est suivi dans la Search Console de Google, son rapport HTTPS signale aussi ce qu'il reste à corriger.
Ce qu'il faut demander à votre hébergeur ou à votre prestataire
Pour un site public, obtenir un certificat reconnu par Chrome est gratuit et facile, rappelle Google, et les hébergeurs actuels prennent en charge le HTTPS, même s'il faut parfois l'activer. C'est d'ailleurs l'une des 15 questions que Cybermalveillance.gouv.fr conseille de poser à votre support informatique : « Les communications avec mon site internet sont-elles sécurisées en HTTPS ? » Demandez, par écrit :
- Un certificat sur toutes vos adresses : avec et sans « www », les sous-domaines (boutique, blog), l'ancien nom de domaine. Let's Encrypt, autorité de certification gérée par une organisation à but non lucratif, les délivre gratuitement ; certains hébergeurs facturent des frais modestes pour l'intégrer.
- Son renouvellement automatique : depuis le 15 mars 2026, un certificat dure au plus 200 jours, puis 100 jours à partir de mars 2027 et 47 jours à partir de mars 2029, selon les règles communes aux navigateurs et aux autorités de certification. Ceux de Let's Encrypt durent 90 jours par défaut : les renouveler à la main, c'est risquer l'oubli.
- Une redirection permanente (code 301 ou 308) de chaque adresse en HTTP vers la même page en HTTPS, directe et conservée au moins un an : c'est ce que recommande Google pour que son moteur et vos visiteurs arrivent sur la bonne page.
- La chasse au « contenu mixte » : une page en HTTPS qui charge encore une image, un script ou une carte par une adresse en « http:// ». Les navigateurs passent d'eux-mêmes les images, vidéos et sons en HTTPS, mais bloquent le reste, explique MDN, la documentation de Mozilla : un formulaire, une carte ou une vidéo intégrée peuvent alors ne plus s'afficher.
- Ensuite seulement, l'en-tête HSTS, qui indique aux navigateurs de ne consulter votre site qu'en HTTPS, une fois toutes vos adresses passées en HTTPS.
Un formulaire de contact ? La CNIL range le chiffrement des échanges (le protocole TLS, celui du HTTPS) parmi les précautions élémentaires de tout site web, et demande de le rendre obligatoire sur les pages où des données personnelles sont affichées ou transmises. Cybermalveillance.gouv.fr recommande de configurer le serveur pour n'utiliser que le HTTPS.
Puis mettez vos liens à jour partout
Une fois votre site en HTTPS, remplacez l'ancienne adresse partout où elle figure par l'adresse complète, qui commence par « https:// ». Google le conseille lui-même lors d'un changement d'adresse, jusqu'aux liens de vos profils sur les réseaux sociaux :
- Votre fiche Google : depuis la recherche Google, « Éditer la fiche », modifiez l'adresse du site Web, puis « Enregistrer ». Vérifiez aussi les liens de commande, de réservation ou de rendez-vous, et profitez-en pour revoir les réglages de votre fiche Google.
- PagesJaunes et les annuaires : mairie, chambres consulaires, fédérations professionnelles, sites partenaires.
- Vos réseaux sociaux : la présentation de vos pages Facebook, Instagram ou LinkedIn.
- Votre signature d'e-mail, vos modèles de devis et de factures.
- Vos documents imprimés : cartes de visite, flyers, vitrine, véhicule. Inutile de tout réimprimer si chaque adresse imprimée fonctionne en HTTPS : corrigez-les à la prochaine impression, et créez vos nouveaux QR codes avec l'adresse en « https:// ».
- Votre site lui-même : ses liens internes et son plan du site (le « sitemap »), à renvoyer dans la Search Console.
Ce qu'il ne faut surtout pas faire
- Demander à vos clients de « cliquer quand même », ou de désactiver l'option « Toujours utiliser une connexion sécurisée » : vous leur apprendriez à ignorer une alerte de sécurité, et chaque nouveau visiteur la verrait quand même. La désactiver sur vos propres ordinateurs ne réglerait rien non plus.
- Payer cher un certificat « haut de gamme » : un certificat gratuit et reconnu fait disparaître l'alerte. Depuis septembre 2019, Chrome n'affiche plus de badge dans la barre d'adresse pour les certificats dits « à validation étendue » (EV) ; et, quel que soit son prix, un certificat se renouvelle désormais au moins tous les 200 jours. Méfiez-vous des démarchages qui profiteraient de l'actualité : demandez d'abord à votre hébergeur ce qui est déjà inclus.
- Renvoyer toutes les anciennes pages vers l'accueil, ou poser une redirection temporaire : chaque ancienne adresse doit mener, de façon permanente, à la page équivalente.
- Laisser expirer le certificat : vos visiteurs tomberaient sur l'erreur « Votre connexion n'est pas privée ».
- Abandonner l'ancien nom de domaine tant qu'il figure sur des documents en circulation : gardez-le, redirigé en HTTPS vers le nouveau.
On s'en occupe avec vous
Nous venons vous voir, à Nancy et dans tout le Grand Nancy, pour faire le point sur votre site. Notre audit de référencement, dès 145 € net pour un site vitrine jusqu'à 10 pages, commence par une analyse technique qui relève aussi ces défauts : connexion non sécurisée, redirections mal faites, pages introuvables (voir ce que vérifie un audit SEO). Vous recevez un plan d'action priorisé, présenté et commenté, puis nous appliquons les corrections nous-mêmes ou guidons votre prestataire web. Si votre site a fait son temps, repartez sur des bases saines avec une création ou une refonte de site internet : site vitrine dès 480 € net, e-commerce dès 1 200 € net (contrat reconduit annuellement), nom de domaine, hébergement sur des serveurs situés en France et adresse sécurisée en https compris. Lors d'une refonte, nous conservons vos adresses de pages ou les redirigeons proprement, pour ne pas perdre votre référencement. Le diagnostic par téléphone est gratuit : appelez-nous au 06 69 61 02 73.
Sources : Google, Chrome avertit désormais avant les connexions HTTP non sécurisées (21 octobre 2026, mise à jour du 23 octobre 2026), HTTPS par défaut (28 octobre 2025), les pages HTTP signalées comme « non sécurisées » (27 juillet 2018), aide Chrome, vérifier que la connexion d'un site est sécurisée, aide Fiche d'établissement, modifier votre fiche d'établissement, Search Central, redirections et recherche Google (5 mai 2026), déplacement de site avec modification des URL (11 septembre 2026) et expérience sur la page (25 septembre 2026) ; Chromium, guide d'adaptation à l'alerte avant HTTP, textes français de l'alerte et des menus, code de la fenêtre d'alerte, l'icône du cadenas (2 mai 2023) et indicateur des certificats EV, avec la version de Chrome du 10 septembre 2019 (en anglais pour la plupart) ; CNIL, sécuriser les sites web (14 mars 2024) ; Cybermalveillance.gouv.fr, comment sécuriser son site Internet (mise à jour du 6 mai 2026) et mon site Internet est-il sécurisé ? (mise à jour du 5 octobre 2026) ; Let's Encrypt, présentation et questions fréquentes (28 avril 2025) ; CA/Browser Forum, exigences de base des certificats (en anglais) ; MDN, contenu mixte (8 octobre 2026) et en-tête Strict-Transport-Security (4 octobre 2026).