Wifi public, hôtels, cafés de Nancy : les règles d'or pour surfer en sécurité en déplacement
 Par Arnaud, dépanneur informatique chez SosPC54
À Nancy, les points d'accès Wi-Fi gratuits ne manquent pas. À la gare, SNCF Gares & Connexions propose un accès haut débit avec création de compte, ou vingt minutes sans inscription. Le Stan annonce le Wi-Fi gratuit « dans tous les Trolleys et BHNS des lignes T2 et T3 ». Les bibliothèques de la Ville, l'office de tourisme de la place Stanislas, les cafés et les hôtels en offrent aussi. Pratique entre deux rendez-vous, pour un étudiant ou un voyageur. Mais un réseau public se partage avec des inconnus, et Cybermalveillance.gouv.fr rappelle qu'il est souvent mal sécurisé et peut être contrôlé ou usurpé par des pirates. Voici les vrais risques, et les règles d'or pour s'en protéger.
Les vrais risques d'un Wi-Fi public
- Le faux point d'accès. Il est « très facile pour un pirate de créer un point d'accès Wi-Fi au nom d'un restaurant », prévient la CNIL. Celui qui s'y connecte fait passer tout son trafic par l'ordinateur du pirate, qui peut le renvoyer vers des sites malveillants (ANSSI). Or un téléphone Android, par exemple, se reconnecte tout seul aux réseaux qu'il connaît déjà (aide de Google) : d'où l'intérêt de désactiver la connexion automatique, comme le conseillent la CNIL et l'ANSSI.
- Le réseau ouvert, sans chiffrement. Sur un Wi-Fi non sécurisé, un pirate peut voir passer le trafic des autres utilisateurs (CNIL).
- Le portail de connexion piégé. L'ANSSI rappelle que de nombreuses attaques contre ces pages d'accueil ont fait l'objet de rapports publics, notamment dans des hôtels. En 2014, Kaspersky a décrit la campagne Darkhotel : dans des hôtels haut de gamme d'Asie, le portail Wi-Fi proposait aux clients de fausses mises à jour de logiciels connus, qui installaient un programme espion. En 2017, FireEye a attribué au groupe APT28, avec une confiance « modérée », une campagne visant les réseaux d'hôtels d'au moins sept pays européens. Il s'agissait d'espionnage ciblé, pas d'une menace de masse, mais la leçon vaut pour tous : n'installez jamais une « mise à jour » proposée par un portail Wi-Fi.
- Votre appareil visible des autres. Un ordinateur qui partage ses dossiers se montre à tout le réseau ; un téléphone ouvert aux envois de tout le monde (AirDrop, par exemple) se montre aux appareils proches.
Le cadenas HTTPS : utile, mais pas magique
Bonne nouvelle : la grande majorité du Web est désormais chiffrée. Selon le rapport de transparence de Google, la semaine du 11 octobre 2026, 98 % des pages chargées dans Chrome sous Windows en France l'étaient en HTTPS, et 99 % sous Android dans le monde. Ce chiffrement protège contre l'écoute et contre les attaques dites « de l'homme du milieu ».
Mais le cadenas n'est pas un label de confiance : presque tous les sites d'hameçonnage l'affichent aussi, reconnaît Google, qui l'a d'ailleurs retiré de la barre d'adresse de Chrome. Le nom du site que vous consultez reste le plus souvent visible sur le réseau, explique Mozilla. Et avant même le premier site en HTTPS, il y a la page du portail de connexion, là où agissaient les pirates de Darkhotel.
Et le VPN, alors ?
Un VPN (réseau privé virtuel) chiffre tout le trajet entre votre appareil et son serveur : sur un Wi-Fi douteux, vos données sont protégées d'un attaquant, explique la CNIL. Il est indispensable pour accéder aux ressources de votre entreprise à distance : en gare, à l'aéroport ou au café, l'ANSSI recommande aux professionnels un VPN « maîtrisé par l'entité », c'est-à-dire fourni et géré par leur organisation.
Mais un VPN ne rend ni anonyme ni invulnérable. La CNIL rappelle que l'entreprise qui le fournit connaît votre adresse IP et les sites que vous visitez, et peut transmettre ces informations à des tiers. Il ne vous protège pas non plus d'un faux site ou d'une fausse mise à jour : il chiffre le trajet, pas ce que vous en faites. Méfiez-vous surtout des VPN gratuits : la CNIL conseille un VPN « de préférence payant ». En 2016, une étude scientifique portant sur 283 applications VPN pour Android, toutes gratuites à l'installation, avait trouvé un logiciel malveillant signalé dans plus de 38 % d'entre elles, et 18 % ne chiffraient même pas le trafic. L'étude est ancienne, mais la prudence reste de mise.
La solution la plus simple est souvent dans votre poche : le partage de connexion de votre téléphone, en 4G ou en 5G. C'est la consigne commune de Cybermalveillance.gouv.fr, de la CNIL et de l'ANSSI.
Les règles d'or, en pratique
- Préférez la 4G/5G ou le partage de connexion de votre téléphone au Wi-Fi public.
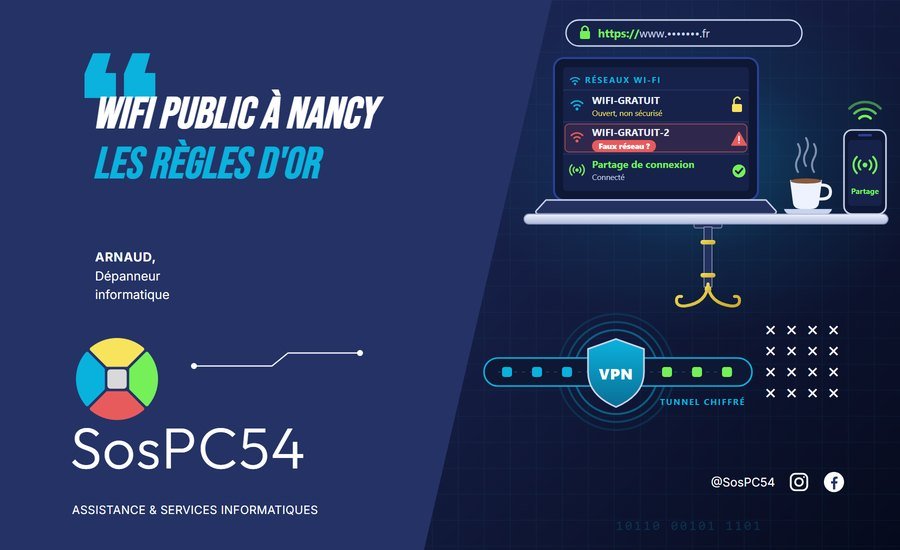
- Demandez le nom exact du réseau au serveur ou à l'accueil de l'hôtel, comme le conseille la CNIL, et méfiez-vous des doublons : « WIFI-GRATUIT » et « WIFI-GRATUIT-2 » ne viennent pas forcément du même endroit.
- Désactivez la connexion automatique aux réseaux autres que ceux de la maison ou du bureau, et supprimez ceux qui ne servent plus (sous Windows : Paramètres, Réseau et Internet, Wi-Fi, Gérer les réseaux connus, Oublier).
- Vérifiez le profil « Public » sous Windows 11. C'est le réglage par défaut d'un nouveau réseau, et celui que recommande Microsoft : votre PC est caché aux autres appareils, et le partage de fichiers et d'imprimantes est impossible. Gardez le pare-feu activé (ANSSI).
- Pas d'opération sensible sur un Wi-Fi public : banque, achats, déclaration d'impôts, informations confidentielles (Cybermalveillance.gouv.fr, CNIL).
- Sur le portail de connexion, évitez votre adresse e-mail principale, remplissez le minimum et ne cochez pas la case qui autorise la transmission de vos données à des tiers (CNIL). Bon à savoir à Nancy : le Stan et l'accès haut débit de la gare demandent une adresse e-mail.
- Faites vos mises à jour avant de partir, et jamais depuis une fenêtre qui surgit : uniquement depuis les sites officiels (Cybermalveillance.gouv.fr).
- Activez la double authentification sur vos comptes importants, chaque fois que c'est possible.
- Coupez le Wi-Fi et le Bluetooth quand vous ne vous en servez pas (Cybermalveillance.gouv.fr, ANSSI).
- Protégez votre écran : un filtre de confidentialité évite les regards indiscrets (ANSSI) ; verrouillez votre session dès que vous vous levez, même un instant.
Sur un ordinateur en libre accès, à l'hôtel ou dans un cybercafé, Cybermalveillance.gouv.fr conseille la navigation privée, la fermeture de vos sessions, et un changement de mot de passe ensuite, depuis un appareil de confiance.
Et les prises USB de recharge ?
L'ANSSI conseille de ne jamais brancher son téléphone sur un chargeur inconnu. Des chercheurs de l'université technique de Graz ont bien montré en 2025, avec un chargeur piégé, qu'on pouvait accéder aux fichiers de téléphones de huit fabricants ; les failles ont été en partie corrigées depuis, notamment par iOS 18.4. Et en 2023, l'un des auteurs de la première démonstration disait n'avoir connaissance d'aucun cas réel rendu public (KrebsOnSecurity). Les précautions restent simples : votre propre chargeur sur une prise murale, ou une batterie externe, et un refus si le téléphone vous demande d'autoriser l'accès aux données pendant la recharge.
Vous offrez le Wi-Fi à vos clients ?
Cafés, hôtels, commerces : la CNIL demande de séparer le Wi-Fi ouvert au public de votre réseau interne, de le chiffrer selon l'état de l'art et de conserver les données techniques de connexion pendant un an. Cybermalveillance.gouv.fr conseille le chiffrement WPA2 ou WPA3 et un réseau séparé pour les invités. Nous mettons en place ce réseau invité dans vos locaux, à Nancy et dans le Grand Nancy ; sur la sécurité du réseau d'une entreprise, lisez aussi notre article réseau 100 % filaire et chiffrement.
Avant de partir, faites vérifier votre portable
Mises à jour, pare-feu, profil réseau, double authentification, VPN : nous vérifions et réglons tout cela chez vous, à Nancy et dans tout le Grand Nancy. C'est de la maintenance logicielle à domicile, au tarif de notre forfait S, 50 € jusqu'à une heure, soit 25 € après crédit d'impôt pour les particuliers. Une question ? Le diagnostic par téléphone est gratuit : appelez-nous au 06 69 61 02 73. Et si un message vous paraît louche pendant votre voyage, relisez nos conseils contre les faux SMS et e-mails.
Sources : Cybermalveillance.gouv.fr, comment sécuriser son réseau Wi-Fi (16 octobre 2026), protéger ses appareils mobiles, mots de passe, mises à jour et les 10 règles de base ; ANSSI, Les Essentiels : sécurisation des réseaux Wi-Fi (31 août 2026), hygiène numérique des téléphones mobiles, professionnels en déplacement et nomadisme numérique ; CNIL, utiliser un Wi-Fi public, traçage en ligne et VPN, achats en ligne et fournir un accès internet public ; Microsoft, paramètres réseau de Windows ; Google, réseaux Wi-Fi sur Android, chiffrement HTTPS sur le Web et l'icône du cadenas (2023) ; Mozilla (2023) ; Kaspersky, Darkhotel (2014) ; FireEye, APT28 et les hôtels (2017) ; Ikram et al., applications VPN pour Android (2016) ; université technique de Graz, ChoiceJacking (2025) et heise online ; KrebsOnSecurity (2023) ; SNCF Gares & Connexions, Wi-Fi gratuit en gare de Nancy ; Stan, le Wi-Fi à bord ; Destination Nancy, questions pratiques ; Ville de Nancy, services des bibliothèques.