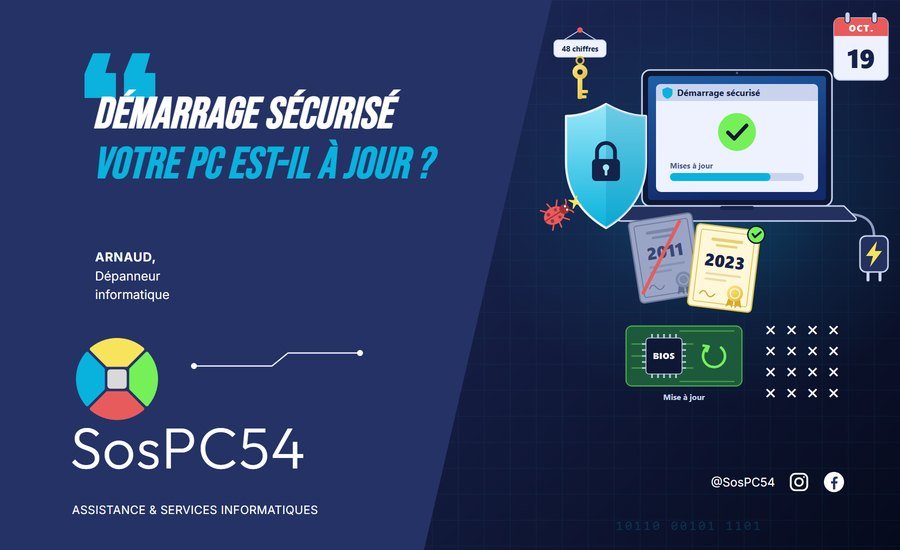
Démarrage sécurisé : depuis le 19 octobre, les certificats de 2011 ont tous expiré. Votre PC est-il à jour ?
 Par Arnaud, dépanneur informatique chez SosPC54 Mis à jour le
Le 19 octobre 2026, le dernier des trois certificats Microsoft de 2011 qui servent au démarrage sécurisé de Windows (Secure Boot, en anglais) a expiré ; les deux autres avaient expiré fin juin. Tous les PC qui utilisent cette protection, apparue avec Windows 8, sont concernés. D'abord, rassurez-vous : votre ordinateur démarre toujours. Microsoft l'a confirmé le 22 octobre : cette expiration n'empêche ni l'ordinateur de s'allumer, ni Windows de démarrer. Mais un PC qui n'a pas reçu les nouveaux certificats, ceux de 2023, ne reçoit plus les nouvelles protections du démarrage. La plupart les reçoivent automatiquement par Windows Update ; d'autres ont besoin d'une mise à jour du BIOS, que certains modèles anciens ne recevront pas. Voici comment savoir où en est le vôtre, quoi faire, dans quel ordre, et ce qu'il ne faut surtout pas faire.
Le démarrage sécurisé, c'est quoi ?
Quand vous allumez l'ordinateur, un premier logiciel se lance avant Windows : le microprogramme, « communément appelé UEFI (et parfois appelé BIOS) », explique Microsoft. Le démarrage sécurisé est une protection de ce microprogramme : il ne laisse démarrer que des logiciels approuvés et signés numériquement. Il bloque ainsi les rootkits, des programmes malveillants qui se lancent avant Windows pour mieux s'y cacher.
Pour reconnaître une signature fiable, le microprogramme s'appuie sur des certificats, sortes de tampons officiels à date d'expiration. Ceux de Microsoft dataient de 2011 :
- 24 juin 2026 : fin de celui qui autorise la mise à jour des listes de logiciels permis et interdits (Microsoft Corporation KEK CA 2011) ;
- 27 juin 2026 : fin de celui des logiciels de démarrage d'autres éditeurs (Microsoft UEFI CA 2011) ;
- 19 octobre 2026 : fin de celui du chargeur de démarrage de Windows (Microsoft Windows Production PCA 2011).
Microsoft les remplace par des certificats de 2023, envoyés progressivement par Windows Update.
Ce qui change vraiment pour votre PC
Un PC resté sans les certificats de 2023 continue de démarrer et de fonctionner normalement, et les mises à jour habituelles de Windows s'installent toujours, précise Microsoft. Vos logiciels et la navigation sur internet ne changent pas. En revanche :
- il ne reçoit plus les nouvelles protections du démarrage : mises à jour du gestionnaire de démarrage de Windows, listes de logiciels révoqués, correctifs des failles qui seront découvertes à cet endroit. Il devient ainsi « progressivement moins protégé » ;
- la suite se complique : d'après Microsoft, les futures versions majeures de Windows exigeront le certificat de 2023, et ses futurs supports d'installation (la clé USB qui sert à réinstaller Windows) ne démarreront pas sur un PC qui ne le connaît pas.
Rien ne presse à la minute, mais c'est un PC à remettre en ordre, surtout s'il doit encore servir plusieurs années.
Votre PC est-il à jour ? Vérifiez en quelques clics
Depuis avril 2026, l'application Sécurité Windows indique où en sont les certificats ; la nouveauté arrive progressivement avec les mises à jour.
- Ouvrez le menu Démarrer, tapez « Sécurité Windows » et ouvrez l'application.
- Cliquez sur « Sécurité de l'appareil », puis regardez la rubrique « Démarrage sécurisé ».
- Lisez le texte, pas seulement la couleur : une coche verte seule ne prouve pas que les certificats sont à jour, prévient Microsoft. Le texte à chercher, d'après sa documentation en français : « Le démarrage sécurisé est activé et toutes les mises à jour de certificat requises ont été appliquées. Aucune autre modification de certificat n'est nécessaire. » Dans ce cas, rien à faire.
Les autres messages, en résumé, et la conduite à tenir selon Microsoft :
- configuration de démarrage plus ancienne, à mettre à jour : faites les mises à jour de Windows et redémarrez si on vous le demande ;
- mises à jour suspendues à cause d'un problème connu : rien à faire, elles reprendront toutes seules ;
- limitations du matériel ou du microprogramme : contactez le fabricant du PC ;
- le PC ne peut plus recevoir les mises à jour requises : Microsoft renvoie à sa page aka.ms/getsecureboot.
Une icône jaune signale une recommandation ; une rouge, une faille du démarrage impossible à corriger sur votre PC tant qu'il n'a pas les nouveaux certificats.
Deuxième vérification : appuyez sur les touches Windows et R, tapez msinfo32, puis Entrée. Dans la fenêtre « Informations système », la ligne consacrée à l'état du démarrage sécurisé doit indiquer « Activé » (elle ne dit rien des certificats). Sinon, ne réactivez pas le démarrage sécurisé à l'aveugle : Microsoft conseille de vérifier d'abord auprès du fabricant. Mais un PC au démarrage sécurisé désactivé ne reçoit pas les nouveaux certificats et reste exposé aux programmes malveillants du démarrage.
Quoi faire, dans l'ordre
- Faites les mises à jour de Windows. Menu Démarrer, « Paramètres », puis « Windows Update » (sous Windows 10, dans la rubrique des mises à jour et de la sécurité) : lancez la recherche, installez ce qui est proposé et redémarrez si Windows le demande. Vérifiez que les mises à jour ne sont pas suspendues : chez les particuliers, c'est Windows Update qui installe les nouveaux certificats.
- Vérifiez que Windows est encore suivi : seules les versions prises en charge reçoivent les certificats. Sous Windows 11 Famille ou Professionnel, la version 24H2 ne l'est plus depuis la mi-octobre 2026 : installez la suivante si Windows Update la propose. Sous Windows 10, il faut être inscrit aux mises à jour de sécurité étendues (ESU), prolongées pour les particuliers jusqu'au 12 octobre 2027 : voir notre article fin du support de Windows 10, et après ?
- Notez votre clé de récupération BitLocker (section suivante), avant toute mise à jour du BIOS.
- Installez la mise à jour du BIOS si le fabricant en propose une. Certains PC en ont besoin pour appliquer les nouveaux certificats, indique Microsoft, qui recense les pages d'aide des fabricants (Acer, Asus, Dell, HP, Lenovo, MSI…). Cherchez votre modèle exact sur le site d'assistance du fabricant, ou passez par son application officielle (SupportAssist chez Dell, par exemple), et suivez sa notice. Chez Dell : portable chargé à au moins 10 % et branché sur le secteur, BitLocker suspendu (« Suspendre la protection »), sans quoi Windows réclame la clé au redémarrage.
- Revérifiez dans Sécurité Windows, une fois tout installé et le PC redémarré.
La clé BitLocker : à mettre à l'abri avant tout
BitLocker chiffre le disque. Sur les PC compatibles, édition Famille comprise, le « chiffrement de l'appareil » s'active dès la première connexion avec un compte Microsoft, et la clé de récupération, un nombre de 48 chiffres, est rattachée à ce compte. Windows la réclame au démarrage quand il ne peut pas déverrouiller le disque tout seul, par exemple après une modification du matériel. Microsoft recommande de la sauvegarder avant une mise à jour du microprogramme ou du démarrage sécurisé : des demandes inattendues peuvent survenir. Et Microsoft ne peut ni retrouver, ni fournir, ni recréer une clé perdue : sans elle, si l'on ne peut pas annuler la modification qui l'a déclenchée, il faut réinitialiser le PC, ce qui efface tous les fichiers.
- Dans votre compte Microsoft : depuis un autre appareil, ouvrez aka.ms/myrecoverykey et connectez-vous. Si quelqu'un d'autre a installé l'ordinateur, cherchez dans son compte.
- Sous Windows Professionnel : tapez « BitLocker » dans le menu Démarrer, ouvrez « Gérer BitLocker », puis « Sauvegarder votre clé de récupération » (compte Microsoft, clé USB, fichier ou impression).
- Sur papier ou sur clé USB : rangez-la loin de l'ordinateur. Un voleur qui emporterait les deux pourrait contourner le chiffrement, prévient Microsoft.
Clé introuvable, et vous ne savez pas si le disque est chiffré ? Ne lancez pas la mise à jour du BIOS : appelez d'abord un technicien.
Et si votre PC est ancien ?
Les fabricants ne mettent pas à jour le BIOS de tous leurs modèles : ces mises à jour « ne sont disponibles que pour les appareils qui sont encore dans leur période de prise en charge », rappelle Microsoft. Dell, par exemple, n'en prévoit pas pour ses ordinateurs livrés avant 2020, ni pour une liste d'autres modèles. Pas de panique :
- ces PC continuent de démarrer, précise Dell, et dans la plupart des cas, Windows Update doit pouvoir installer les nouveaux certificats sans mise à jour du BIOS, d'après Microsoft ;
- si Sécurité Windows parle de limitations du matériel ou du microprogramme, la mise à jour automatique ne se fera pas : interrogez le fabricant, puis un technicien ;
- un PC qui restera sans le certificat de 2023 ne pourra pas passer aux futures versions majeures de Windows : prévoyez son remplacement, sans précipitation.
Ce qu'il ne faut surtout pas faire
- Désactiver le démarrage sécurisé « pour régler le problème » : il « ne doit pas être désactivé pour contourner l'expiration du certificat », écrit Microsoft. Le PC serait bien moins protégé et ne recevrait pas les nouveaux certificats. Pour ce problème, Microsoft ne l'envisage que temporairement, sur un PC qui ne démarre plus après la réception des nouveaux certificats : un travail de technicien, qui le réactive ensuite.
- Remettre les réglages du BIOS « par défaut » : si Windows démarre déjà avec le nouveau chargeur, signé en 2023, et que le microprogramme revient à des réglages d'usine sans le nouveau certificat, le démarrage est bloqué, explique Microsoft. Dell demande aussi de ne pas réinitialiser les certificats une fois que Windows Update les a mis à jour.
- Installer un BIOS trouvé ailleurs que chez le fabricant (forum, site de « pilotes gratuits », fichier reçu par e-mail) : uniquement sur son site d'assistance, pour votre modèle exact, ou par son application officielle.
- Lancer la mise à jour du BIOS sur batterie faible, ou l'interrompre : les interruptions sont rares, mais elles peuvent affecter la stabilité du système, prévient Dell. Branchez le chargeur et laissez-la aller jusqu'au bout.
- Écarter l'avertissement de Sécurité Windows d'un clic : Microsoft le déconseille tant que les certificats ne sont pas à jour.
- Appeler un numéro affiché dans une alerte : les vrais messages d'erreur de Microsoft n'en contiennent jamais, et Microsoft ne vous appellera jamais pour un problème sur votre appareil. C'est l'arnaque au faux support technique.
On s'en occupe avec vous
Nous venons chez vous, à Nancy et dans tout le Grand Nancy, pour un dépannage informatique à domicile : nous vérifions le démarrage sécurisé et les certificats de votre PC, installons les mises à jour de Windows, mettons à l'abri avec vous la clé de récupération BitLocker, puis faisons la mise à jour du BIOS si le fabricant en propose une. Si votre modèle n'en recevra plus, nous vous le disons franchement, avec les options pour la suite. Forfait S à 50 € net, jusqu'à une heure ; au-delà, forfait L à 95 € net. Votre PC réclame déjà la clé BitLocker et le disque reste verrouillé ? Ne réinitialisez rien : notre service de récupération de données vous aide à retrouver la clé (compte Microsoft, sauvegarde…) avant de récupérer vos fichiers. Et pour ne plus y penser, le contrat de maintenance, à 40 € par mois et par poste, prévoit une visite chaque mois : mises à jour, sécurité, nettoyage et contrôle des sauvegardes, dépannages compris. Le diagnostic par téléphone est gratuit : appelez-nous au 06 69 61 02 73.
Sources : Microsoft, expiration des certificats du démarrage sécurisé (mise à jour du 18 mai 2026), quand les certificats expirent (10 février 2026), expiration de Windows Production CA 2011 (22 octobre 2026), appareils des particuliers (12 janvier 2026), questions fréquentes (23 février 2026), état des certificats dans l'application Sécurité Windows (3 avril 2026), Windows 11 et démarrage sécurisé, sécurité de l'appareil, vue d'ensemble de Sécurité Windows, installer les mises à jour de Windows, cycle de vie de Windows 11 Famille et Pro (13 octobre 2026), mises à jour de sécurité étendues de Windows 10, rechercher votre clé de récupération BitLocker, sauvegarder votre clé de récupération BitLocker, chiffrement de l'appareil, escroqueries en ligne et, en anglais, pages des fabricants (19 août 2026) ; Dell, plateformes hors du champ des mises à jour du BIOS (9 juin 2026) et guide des mises à jour du BIOS (12 octobre 2026).