Frigos piratés en octobre, jusque dans le Grand Nancy : la check-list des appareils connectés de votre commerce
 Par Arnaud, dépanneur informatique chez SosPC54 Mis à jour le
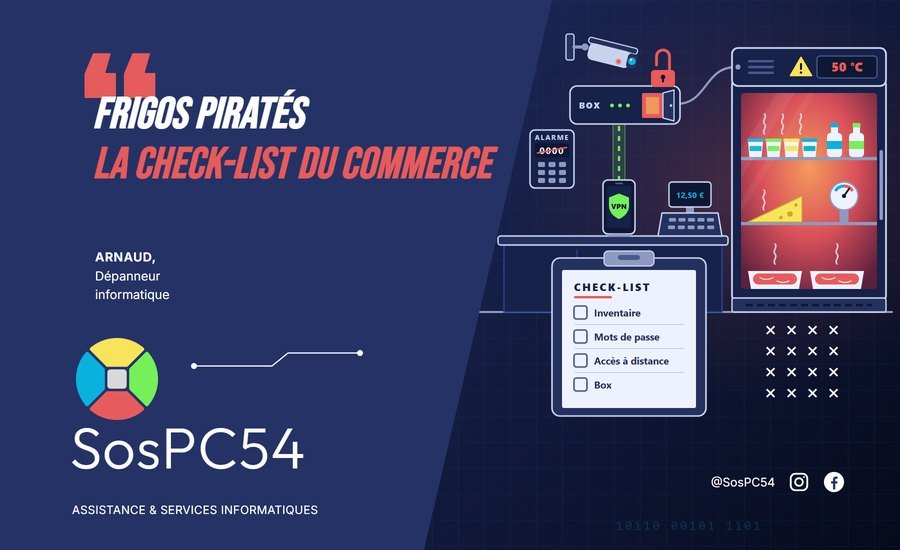
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, des pirates ont pris la main sur les installations frigorifiques de plusieurs centaines de magasins d'alimentation en France, rapporte France 3 Grand Est. Jusque dans le Grand Nancy : à Vandœuvre-lès-Nancy et à Seichamps, deux magasins de producteurs locaux ont dû retirer de la vente tous leurs produits frais. L'attaque visait les réglages de température et empêchait les alarmes de se déclencher ; il a fait jusqu'à 50 °C dans les réfrigérateurs. Le jour même, le CERT-FR, qui publie les alertes de sécurité de l'ANSSI, a lancé une alerte officielle, mise à jour le 16 octobre. Mais le froid n'est pas le seul appareil connecté d'un commerce : caméras, alarme, box, caisse, accès laissés aux prestataires… Voici notre check-list en quatre étapes, les erreurs à éviter et les bons réflexes en cas d'anomalie.
Ce qui s'est passé, et pourquoi votre commerce est concerné
L'alerte du CERT-FR (CERTFR-2026-ALE-012, toujours en cours début novembre) signale « de nombreuses compromissions » de contrôleurs à distance d'installations de réfrigération : séries AK-SM et AK-SC de Danfoss, superviseurs xweb de Copeland et de Dixell. Elle rappelle qu'exposer sur Internet l'interface qui sert à régler un appareil est contraire aux bonnes pratiques. Ses consignes : supprimer tout accès direct depuis Internet, vérifier toute la configuration, « notamment les plages de dégivrage », ne rétablir l'accès à distance que par un VPN sécurisé ou un réseau protégé, et appliquer les bonnes pratiques du fabricant, comme la mise à jour du logiciel interne de l'appareil (le « firmware ») ou le changement des mots de passe par défaut.
Aucune prouesse technique : le 21 octobre, devant les sénateurs, le directeur général de l'ANSSI a parlé de « défauts de sécurisation élémentaire » (équipements exposés directement sur Internet, administrés sans protection particulière, mots de passe faibles), selon l'AFP. Des campagnes d'attaques sont « probablement toujours en cours », prévient le CERT-FR. Et la taille n'y change rien : des salariés confiaient à France 3 n'avoir « jamais imaginé ça » pour un petit magasin indépendant.
Êtes-vous concerné ? Votre frigoriste suit-il vos températures à distance ? Regardez-vous vos caméras sur votre téléphone ? Un prestataire se connecte-t-il à votre caisse sans se déplacer ? Alors un chemin relie Internet à ces appareils : il faut savoir lequel, et qui l'emprunte. Les réglages, eux, restent l'affaire du frigoriste et de l'installateur : cette check-list vous dit quoi leur demander. Nous l'évoquions dans notre article sur les rançongiciels chez les TPE et artisans de Meurthe-et-Moselle.
Étape 1 : faites l'inventaire de tout ce qui est connecté
Toute entreprise, « même unipersonnelle », doit inventorier ses matériels, box et imprimantes comprises, rappelle l'ANSSI dans son guide pour les TPE et PME. Les objets connectés en font partie (thermostats, réfrigérateurs, caméras, alarmes) : souvent insuffisamment sécurisés, ils peuvent être « le maillon faible » de votre environnement numérique, prévient Cybermalveillance.gouv.fr.
Pour chaque appareil, notez dans un tableau :
- ce qu'il est : régulateur du froid, enregistreur des caméras, centrale d'alarme, box, caisse, ordinateur, imprimante… ;
- qui l'a installé et qui l'entretient ;
- qui peut s'y connecter, et comment : sur place, par une application, à distance. L'ANSSI demande de recenser tous les accès pour vérifier qu'aucun accès « indu » ne subsiste, celui d'un ancien prestataire par exemple. Pour les caméras, la CNIL réserve le visionnage des images enregistrées à la direction et aux responsables ou agents de sécurité ;
- la date de sa dernière mise à jour.
La box affiche la liste des appareils connectés à votre réseau, et certains opérateurs proposent une application d'inventaire, indique Cybermalveillance.gouv.fr. Aucun mot de passe dans ce tableau : ils vont dans un gestionnaire de mots de passe, de préférence certifié par l'ANSSI. Mettez ce tableau à jour au moins une fois par an, comme le demande l'agence : c'est le principe du registre des accès de notre check-list informatique pour le départ d'un salarié.
Étape 2 : mots de passe d'usine et mises à jour
Les mots de passe et codes fournis par les fabricants sont « généralement trop faibles », parfois publiquement connus, prévient Cybermalveillance.gouv.fr : changez-les dès la première utilisation, sur tous les appareils. Pour l'ANSSI, il faut partir du principe que les configurations par défaut sont « systématiquement connues des attaquants ».
- Un mot de passe par appareil : l'ANSSI le demande pour chaque caméra, Copeland pour chaque compte de ses superviseurs, jamais réutilisé ailleurs ni tiré du nom du magasin ou de l'installateur.
- Assez long : au moins 15 caractères pour un accès dont le piratage perturberait votre activité, selon l'ANSSI.
- Un compte par personne : Copeland comme Danfoss déconseillent de partager comptes et mots de passe. Le personnel consulte, le frigoriste règle, et le compte d'administration d'origine reste sous clé, conseille Dixell France.
Installez les mises à jour dès qu'elles sont disponibles, automatiquement si possible, recommande Cybermalveillance.gouv.fr. Si un prestataire entretient l'appareil, assurez-vous qu'il fait les mises à jour, au besoin par contrat, conseille l'ANSSI. Pour l'agence, un appareil qui ne peut plus être mis à jour « doit être désinstallé et remplacé » ; pour le froid, le CERT-FR prévient que laisser un tel équipement accessible depuis Internet, c'est l'exposer à « une très forte probabilité de compromission ».
Étape 3 : les accès à distance de vos prestataires
Frigoriste, installateur des caméras ou de l'alarme, éditeur de la caisse : beaucoup se connectent à distance. Pour le froid, le CERT-FR demande de ne rétablir l'accès que par un VPN sécurisé, un « tunnel chiffré et restreint », dit Copeland, ou par un réseau protégé ; filtrer les adresses des frigoristes sur un pare-feu n'est qu'une solution d'urgence. Pour les caméras et le contrôle d'accès, l'ANSSI déconseille fortement l'accès direct aux équipements depuis Internet, aux risques « extrêmement élevés ». Posez quatre questions à chaque prestataire :
- Comment vous connectez-vous à distance ? Par un VPN, ou par une ouverture de la box ?
- Le mot de passe d'usine est-il changé, et qui détient les codes ? Pour les caméras, l'ANSSI recommande que vous en gardiez la maîtrise, pour ne pas dépendre de votre prestataire le jour où vous en changez.
- L'appareil est-il à jour, et encore suivi par son fabricant ?
- À qui partent les alertes, et quand les a-t-on testées ? Après un accès suspect, Copeland fait vérifier les destinataires des alertes par e-mail et SMS, puis déclencher une alarme de test.
Ensuite, changez les mots de passe après chaque intervention d'un prestataire avec un compte d'administration (Copeland), et ne laissez aucun logiciel de prise en main à distance installé sur un poste du magasin allumé en permanence (Dixell France).
Étape 4 : la box, porte d'entrée du magasin
C'est généralement par la box que vos objets connectés sortent sur Internet, rappelle Cybermalveillance.gouv.fr. Ouvrez ses réglages en suivant l'aide en ligne de votre opérateur, puis vérifiez :
- Le mot de passe d'administration : remplacez celui d'usine par un mot de passe long, complexe et unique, différent de celui du Wi-Fi.
- L'administration à distance : désactivez-la si vous ne vous en servez pas, car elle expose l'interface de la box sur Internet.
- Les redirections de port et la DMZ : la redirection de port sert à « accéder à un équipement privé depuis internet », explique Free, qui la cite pour l'installation de systèmes de sécurité ; la DMZ redirige les flux venus d'Internet vers l'équipement choisi. Copeland les exclut toutes deux pour ses superviseurs. Les règles se trouvent, sur une Livebox 6 ou 7, dans « Paramètres avancés », « Réseau », « NAT/PAT » ; sur une Freebox Pro, dans l'Espace Client, « Mes Freebox Pro », « Ma Freebox Pro », « Firewall ». Notez vers quel appareil pointe chaque règle, et demandez à son installateur si elle sert encore.
- La liste des appareils : un inconnu ? Bloquez-le, puis changez le mot de passe du Wi-Fi et celui de la box.
- Des réseaux séparés : un Wi-Fi à part pour les invités, vos clients par exemple, et pour les objets connectés, conseille Cybermalveillance.gouv.fr.
Un test proposé par Copeland : depuis un téléphone dont le Wi-Fi est coupé, tapez dans le navigateur l'adresse IP publique du magasin ; la page de connexion du superviseur ne doit pas s'afficher. Faites-le avec votre frigoriste.
Ce qu'il ne faut surtout pas faire
- Toucher vous-même aux réglages du froid (consignes, dégivrage, seuils d'alarme) : c'est le métier du frigoriste.
- Supprimer au hasard les règles de la box : la télésurveillance de l'alarme ou le suivi des températures pourraient s'arrêter sans prévenir.
- Couper la remontée des températures vers le frigoriste sans relire votre contrat d'assurance : le CERT-FR demande d'en vérifier d'abord les conditions.
- Croire qu'une remise à zéro suffit : sur un appareil sans correctifs resté accessible depuis Internet, elle efface l'intrusion, pas la faille ; il sera « certainement de nouveau compromis », prévient le CERT-FR.
Une anomalie ? Les bons réflexes, dans l'ordre
Température qui grimpe, alarme muette, réglage modifié, caméra qui bouge seule, compte inconnu :
- Appelez le frigoriste ou l'installateur : à lui d'isoler l'appareil d'Internet, puis de le remettre en état. Vérifiez directement la température des produits : des consignes modifiées peuvent compromettre la sécurité sanitaire des aliments, rappelle Copeland.
- Gardez des traces : tenez une « main courante » (date, heure, qui a constaté quoi, ce qui a été fait), comme le recommande l'ANSSI, et demandez des captures d'écran des réglages avant toute correction, comme le demande Copeland.
- Faites le diagnostic de 17Cyber (17cyber.gouv.fr), service public gratuit de la police, de la gendarmerie et de Cybermalveillance.gouv.fr, disponible 24 h/24 ; selon la menace, un policier ou un gendarme vous répond par tchat.
- Portez plainte au commissariat, à la gendarmerie ou par écrit au procureur de la République, avant toute réinstallation ou remise à zéro, pour conserver les preuves (Cybermalveillance.gouv.fr).
- Prévenez votre assureur : si votre contrat couvre les cyberattaques, l'indemnisation d'un professionnel suppose une plainte déposée au plus tard 72 heures après la connaissance de l'attaque (article L12-10-1 du code des assurances). Si des images de caméras ou des données de clients ont pu être consultées, vous pourriez devoir notifier l'incident à la CNIL.
- Changez ensuite les mots de passe des appareils touchés et faites les mises à jour avant la remise en service.
On s'en occupe avec vous
Nous venons dans votre commerce, à Nancy et dans tout le Grand Nancy. Lors d'un dépannage informatique à domicile (forfait S à 50 € net jusqu'à une heure, forfait L à 95 € net au-delà) ou dans le cadre de notre contrat de maintenance, nous dressons avec vous l'inventaire de vos appareils connectés et vérifions la sécurité de vos ordinateurs et de votre box : mots de passe, mises à jour, administration à distance, règles qui l'ouvrent sur Internet. Nous n'installons pas de réseau et n'intervenons ni sur les régulateurs de froid ni sur les alarmes : c'est le métier du frigoriste et de l'installateur. Le contrat, à 40 € par mois et par poste, comprend une visite mensuelle (mises à jour, sécurité, nettoyage, contrôle des sauvegardes) et les dépannages. Après un incident, notre expertise informatique analyse vos ordinateurs sans les modifier et établit les faits dans un rapport daté et signé. Le diagnostic par téléphone est gratuit : appelez-nous au 06 69 61 02 73.
Sources : France 3 Grand Est, cyberattaque contre des installations frigorifiques (12 octobre 2026) ; CERT-FR, alerte CERTFR-2026-ALE-012 (12 octobre 2026, mise à jour le 16 octobre 2026) ; AFP, audition du directeur général de l'ANSSI au Sénat (dépêche du 21 octobre 2026, reprise par Techniques de l'Ingénieur) ; Copeland et Dixell France, recommandations pour une utilisation sécurisée des superviseurs XWEB (bulletin du 14 octobre 2026) ; Danfoss, recommandations de cybersécurité pour ses régulateurs (en anglais) ; ANSSI, la cybersécurité pour les TPE/PME en 13 questions (version 2.5, novembre 2024), guide d'hygiène informatique (mesure 12) et sécurisation des systèmes de contrôle d'accès physique et de vidéoprotection (version 2.2, 8 avril 2025) ; Cybermalveillance.gouv.fr, sécurité des objets connectés (mise à jour du 5 octobre 2026), mises à jour (5 octobre 2026), comment sécuriser son réseau Wi-Fi (22 octobre 2026), piratage d'un système informatique professionnel (28 octobre 2026) et 17Cyber, mon assistance en ligne (28 janvier 2026) ; CNIL, la vidéosurveillance dans les commerces ; Légifrance, article L12-10-1 du code des assurances ; Orange, règles NAT des Livebox 6 et 7 (28 avril 2025) ; Free, paramètres avancés de la Freebox ; Free Pro, redirection de port et mode DMZ.